صورة تعبيرية لـ"هاكرز"
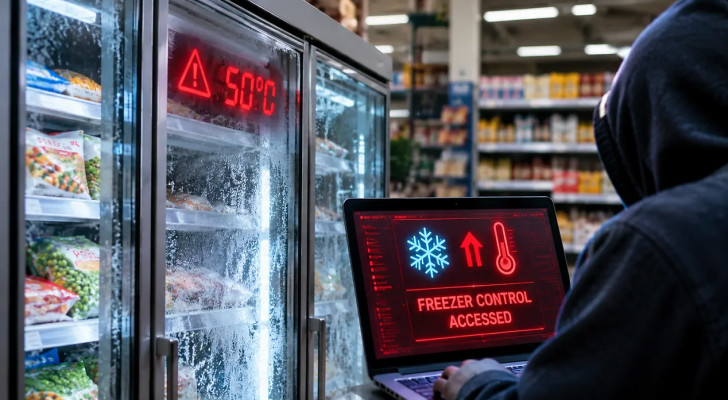
هجوم سيبراني غير مسبوق.. قراصنة يحولون ثلاجات إلى أفران في أوروبا
ملاحظة: النص المسموع ناتج عن نظام آلي
لم تعد الهجمات الإلكترونية تقتصر على اختراق الحسابات وسرقة البيانات أو تعطيل المواقع الإلكترونية، إذ امتدت هذه المرة إلى ثلاجات ومجمدات متاجر كبرى في أوروبا، بعدما تمكن قراصنة من اختراق أنظمة التحكم بالتبريد والتلاعب بدرجات الحرارة عن بعد، في هجوم غير مألوف حول وحدات حفظ الأغذية إلى ما يشبه الأفران، وتسبب بإتلاف كميات من المنتجات وخسائر مالية للمتاجر المتضررة.
اقرأ أيضا: ChatGPT يجتاز اختبار "أنا لست روبوتا" ويثير ذعر خبراء الأمن السيبراني!
وطالت الهجمات متاجر في بلجيكا والسويد ولوكسمبورغ وإيرلندا وإستونيا، مستهدفة أنظمة تشغيلية تتحكم مباشرة في ظروف حفظ الأغذية، وليس أجهزة الحاسوب أو قواعد البيانات، الأمر الذي أثار مخاوف بشأن قدرة الهجمات السيبرانية على إحداث أضرار مادية مباشرة في قطاعات حيوية.
كيف تحولت الثلاجات إلى وحدات تسخين؟
وبحسب تقارير تقنية، تمكن المهاجمون من استغلال ثغرات في أنظمة التحكم الرقمية بوحدات التبريد، والتلاعب بإعداداتها عن بعد، ما أدى إلى ارتفاع درجات الحرارة داخل الثلاجات والمجمدات بصورة غير طبيعية، بدلا من إبقائها عند المستويات اللازمة لحفظ المنتجات.
وفي متاجر تابعة لسلسلة "ديلهايز" البلجيكية، استهدف الاختراق أنظمة التبريد، فيما أوضح مسؤول في شركة متخصصة بهذا المجال أن المهاجمين حولوا وحدات التبخير إلى وضع إزالة الجليد، المعروف باسم "ديفروست".
وتستخدم هذه الخاصية عادة لإذابة الجليد المتراكم داخل وحدات التبريد، إلا أن تفعيلها في هذه الحالة أدى إلى ارتفاع درجات الحرارة، بدلا من الحفاظ على برودة الأغذية المخزنة.
وسجلت بعض الحوادث ارتفاع حرارة المجمدات في أحد متاجر سلسلة "آي سي إيه" السويدية إلى نحو 50 درجة مئوية، فيما وصلت الحرارة داخل ثلاجات إحدى شركات الجزارة في بلجيكا إلى 18 درجة مئوية، ما تسبب بإفساد لحوم تقدر قيمتها بنحو 15 ألف يورو.
سلاسل تجارية كبرى ضمن المتضررين
ولم تقتصر الاختراقات على متاجر محدودة، بل امتدت إلى سلاسل تجارية معروفة في عدة دول أوروبية، ففي بلجيكا تأثر 15 متجرا تابعا لسلسلة "كارفور"، إلى جانب متاجر "ديلهايز"، كما طالت الهجمات خمسة متاجر تابعة لمجموعة "كولرايت".
وفي السويد، تأثرت سبعة متاجر تابعة لسلسلة "كوب"، إضافة إلى عدد محدود من متاجر "آي سي إيه"، بينما أبلغت سلسلة "سوبر فالو" في إيرلندا عن تعرض 13 متجرا للتأثيرات الناجمة عن الهجمات.
وامتدت الحوادث أيضا إلى أحد متاجر "إيكيا" في بلجيكا، فيما شهدت إستونيا هجوما تمكنت الفرق الفنية من احتوائه خلال دقائق، دون تسجيل أضرار كبيرة.
فرنسا شهدت هجمات مماثلة
وتعيد هذه التطورات إلى الأذهان هجمات سيبرانية مماثلة شهدتها فرنسا خلال شهر تشرين الأول الماضي، واستهدفت مئات المتاجر الكبرى والمحال المستقلة، بعدما تمكن المهاجمون من العبث بأنظمة التبريد ورفع درجات الحرارة داخل بعض الوحدات إلى نحو 50 درجة مئوية.
وأشارت التقارير إلى أن بعض الأنظمة المتضررة في الهجمات الأوروبية تستخدم تقنيات للتحكم بدرجات الحرارة من شركة "دانفوس" الدنماركية، التي ظهرت تقنياتها أيضا ضمن الأنظمة المستهدفة في فرنسا.
وأكدت الشركة أنها تعمل مع عملائها لمعالجة المشكلات الأمنية واتخاذ الإجراءات اللازمة للحد من هذه الاختراقات.
تحقيقات لكشف المسؤولين عن الهجمات
وأثارت الحوادث مخاوف متزايدة بشأن أمن الأنظمة الصناعية والتجارية المتصلة بالإنترنت، بعدما أظهرت أن الاختراق الإلكتروني لم يعد يقتصر على سرقة المعلومات أو تعطيل الخدمات، بل بات قادرا على إلحاق أضرار مباشرة بالمنتجات والبضائع، وتكبيد الشركات خسائر مالية.
وأعلن مركز الأمن السيبراني البلجيكي علمه بالحادث، فيما فتحت النيابة العامة الفيدرالية في البلاد تحقيقا لكشف ملابساته وتحديد المسؤولين عنه.
ولم تعلن أي جهة مسؤوليتها عن الهجمات حتى الآن، كما لم يتأكد وجود ارتباط مباشر بين العمليات الأخيرة والهجمات التي استهدفت فرنسا خلال الشهر الماضي.
وحذر مفوض الاتحاد الأوروبي للزراعة، كريستوف هانسن، من أن تكرار هذه الحوادث يشكل تهديدا لسلاسل إمدادات الغذاء، فضلا عن تأثيراته المحتملة على ثقة المستهلكين.